PHP'deki kritik güvenlik açıkları Avrupa'da alarm yarattı, Türkiye'de kamu sistemlerinde acil güvenlik taramaları: İşte derhal yapılması gerekenler


İnternet dünyasında siber güvenlik alarmı! Milyonlarca internet sitesinin altyapısında kullanılan PHP programlama dilinde, yıllardır fark edilmeyen kritik güvenlik açıkları yapay zekâ yardımıyla tespit edildi. Avrupa'da kamu kurumları, hastaneler ve siyasi partiler internet sitelerini erişime kapatırken uzmanlar, bilgisayar korsanlarının savunmasız sunucuları ele geçirmek için harekete geçebileceği uyarısında bulundu. Siber Güvenlik Başkanlığı Türkiye'de acil alarm durumuna geçti. Kamu sistemlerinde güvenlik taramaları başlatan yetkililer, siber korsanların veri sızıntılarına karşı kurumları ve vatandaşları uyardı. Uzmanlar şifrelerin acilen yenilenmesi çağrısında bulundu.
Yapay zekâ, bu kez internetin güvenliğini tehdit eden kritik bir sorunun ortaya çıkarılmasında rol oynadı. Dünyanın en yaygın programlama dillerinden PHP'de yıllardır fark edilmeyen güvenlik açıklarının keşfedilmesi, Avrupa'da geniş çaplı önlemleri beraberinde getirdi.
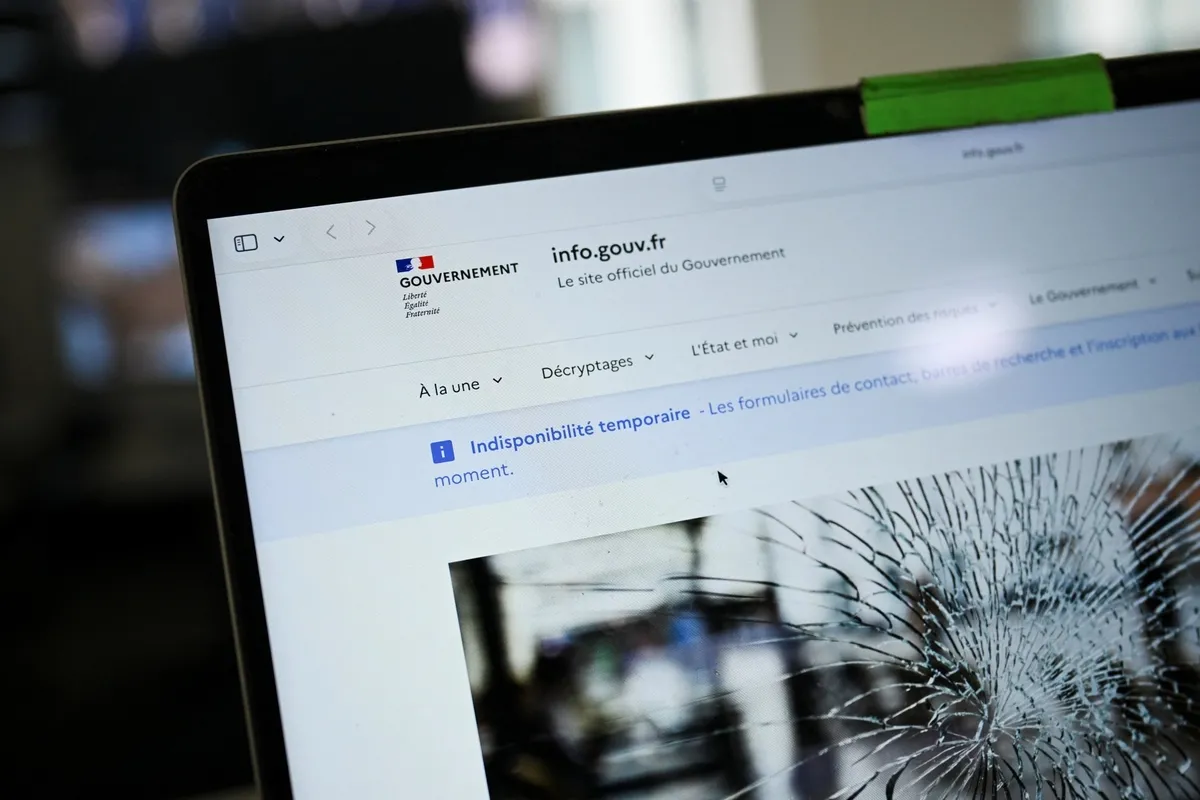
Hollanda'dan Fransa'ya, Danimarka'dan Finlandiya'ya kadar birçok ülkede kamu kurumları internet sitelerini ve çevrim içi hizmetlerini önlem amacıyla devre dışı bıraktı. Wikipedia ve Internet Archive gibi büyük platformlar da bazı sistemlerini geçici olarak kapattı.
PHP geliştiricilerinin acil güvenlik güncellemeleri yayımlamasının ardından uzmanlar, açıkların kötü niyetli kişiler tarafından istismar edilmesi riskine dikkat çekti. Üstelik artık güvenlik açığının varlığı biliniyor ve yapay zekâ araçları, bu tür açıkların analiz edilmesini geçmişe kıyasla çok daha kolay hâle getiriyor.
 İngiltere'nin siber tehditler ve olay yönetimi konusundaki teknik otoritesi Ulusal Siber Güvenlik Merkezi'nin internet ana sayfası, 22 Ekim 2026'da İngiltere'nin Londra kentinde bir akıllı telefonda görüntüleniyor. (Foto: REUTERS)
AVRUPA'DA SİBER ALARM! DEVLET SİTELERİ ERİŞİME KAPATILDI
Güvenlik açığının duyurulmasıyla birlikte Avrupa'daki kurumlar peş peşe önlem almaya başladı.
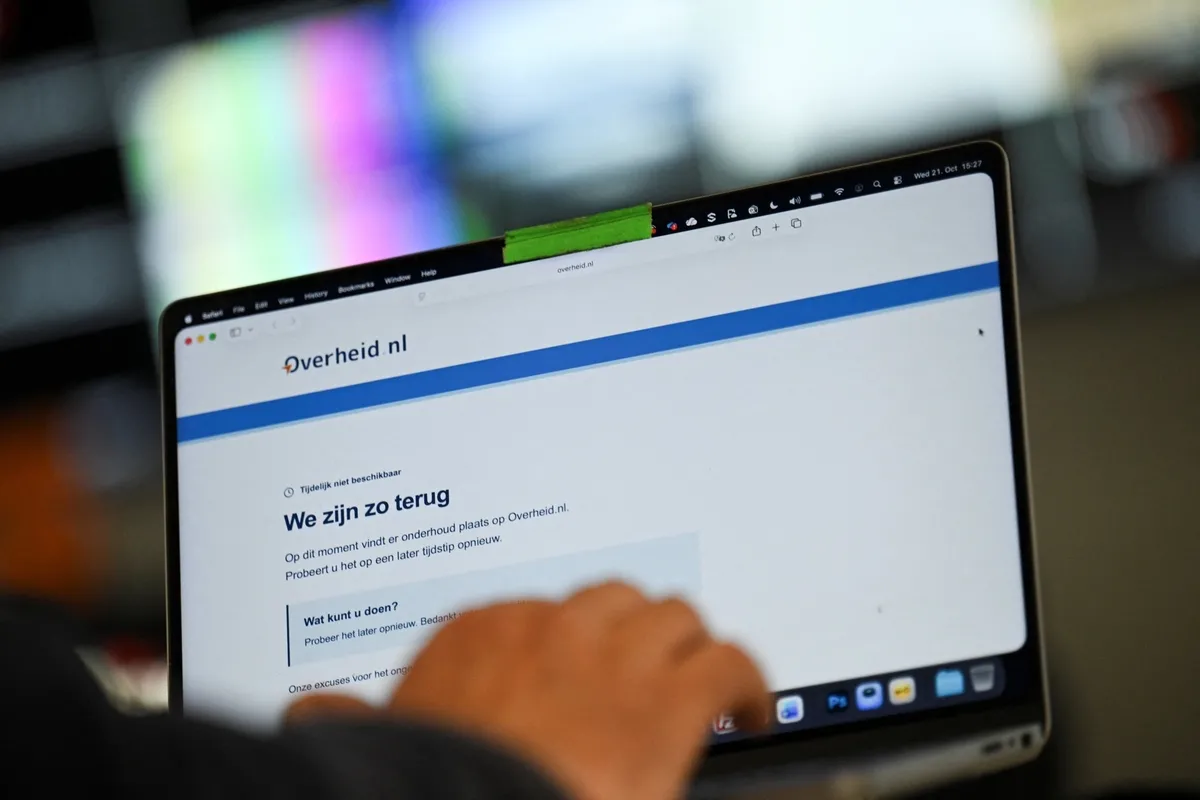
Hollanda'da Ulusal Siber Güvenlik Merkezi'nin yanı sıra Rotterdam Limanı'nın, devletin çevrim içi hizmet portalı Overheid.nl'nin, ulusal futbol federasyonu KNVB'nin ve ülkenin en büyük beş siyasi partisinin internet siteleri erişime kapatıldı. Bazı hastanelerin internet siteleri de alınan önlemler kapsamında devre dışı bırakıldı.
Danimarka'da belediyelere bilişim hizmetleri sağlayan Kombit, ulusal okul iletişim platformu da dahil olmak üzere çeşitli hizmetleri kapattı.
Finlandiya'da ise devletin bilişim hizmetleri sağlayıcısı Valtori, kamuya açık ağ hizmetlerinin önleyici tedbir olarak erişime kapatıldığını duyurdu.
Fransa İçişleri Bakanlığı da tüm internet sitelerini önleyici bakım kapsamına aldı.
Bu önlemler, güvenlik açığının tüm bu kurumların saldırıya uğradığı anlamına gelmiyor. Kurumlar, olası saldırıların önüne geçmek ve sistemlerini güvenli hâle getirmek amacıyla tedbir aldı.
 21 Ekim 2026'da İngiltere'nin Londra kentinde, ülkenin siber tehditler ve olay yönetimi konusundaki teknik otoritesi Ulusal Siber Güvenlik Merkezi'nin (NCSC) genel merkezinin yakınında bir güvenlik kamerası çalışıyor. (Foto: REUTERS)
1,5 MİLYON SUNUCU RİSK ALTINDA! İNTERNETİN BÜYÜK BÖLÜMÜ ETKİLENEBİLİR
İnternet istihbaratı şirketi Censys'in verileri, sorunun boyutuna ilişkin dikkat çekici bir tablo ortaya koydu.
Şirketin verilerine göre PHP kullandığını bildiren 2,6 milyon sunucudan yaklaşık 1,5 milyonu, henüz güvenlik düzeltmesi bulunmayan bir sürümü çalıştırıyor.
PHP, internet sitelerinin içeriklerini oluşturmak ve kullanıcıların taleplerini işlemek için kullanılan bir programlama dili. WordPress, Drupal, Joomla ve Magento gibi yaygın içerik yönetim sistemleri de PHP altyapısından yararlanıyor.
İnternet teknolojilerini izleyen W3Techs'in verilerine göre PHP, programlama dili belirlenebilen internet sitelerinin yaklaşık yüzde 75'inde kullanılıyor.